2026년 10월 한솔그룹 CIO 뉴스레터


AI를 '쓰는' 단계에서 '버는' 단계로 — 상위 6%의 공통점
많은 기업이 AI 도입이라는 첫 관문을 이미 지났습니다. 8월호에서는 확률적으로 동작하는 AI를 업무에 쓰는 원칙을, 9월호에서는 AI가 기업 데이터를 정확히 이해하게 하는 온톨로지를 다뤘습니다. 이번 호에서는 그다음 단계, AI 활용을 손익 성과로 연결한 기업들이 공통으로 택한 방법을 최신 조사와 함께 정리했습니다.
1-1. 도입은 넓어졌고, 이제 성과의 단계로
McKinsey가 2026년 8월 발표한 글로벌 조사(97개국 1,719명)에 따르면 응답 기업의 약 90%가 AI를 정기적으로 사용하고 있습니다. 전사로 확산했다는 응답도 44%로 전년(38%)보다 늘었습니다.
손익(EBIT) 효과를 확인했다는 응답은 37%였고, EBIT의 5% 이상을 AI로 만들어내는 상위 기업은 약 6%였습니다. 활용이 넓어진 만큼, 이제 관심은 어떻게 성과로 연결하느냐로 옮겨가고 있습니다.
Gartner의 2027 CIO 조사(2,000명 이상)도 같은 흐름을 보여줍니다. CIO의 58%가 AI로 비용 효과를 내야 한다는 기대를 받고 있고, 이미 의미 있는 가치를 확인한 곳은 13%입니다. 성과를 먼저 만든 기업들의 방식을 참고할 시점입니다.
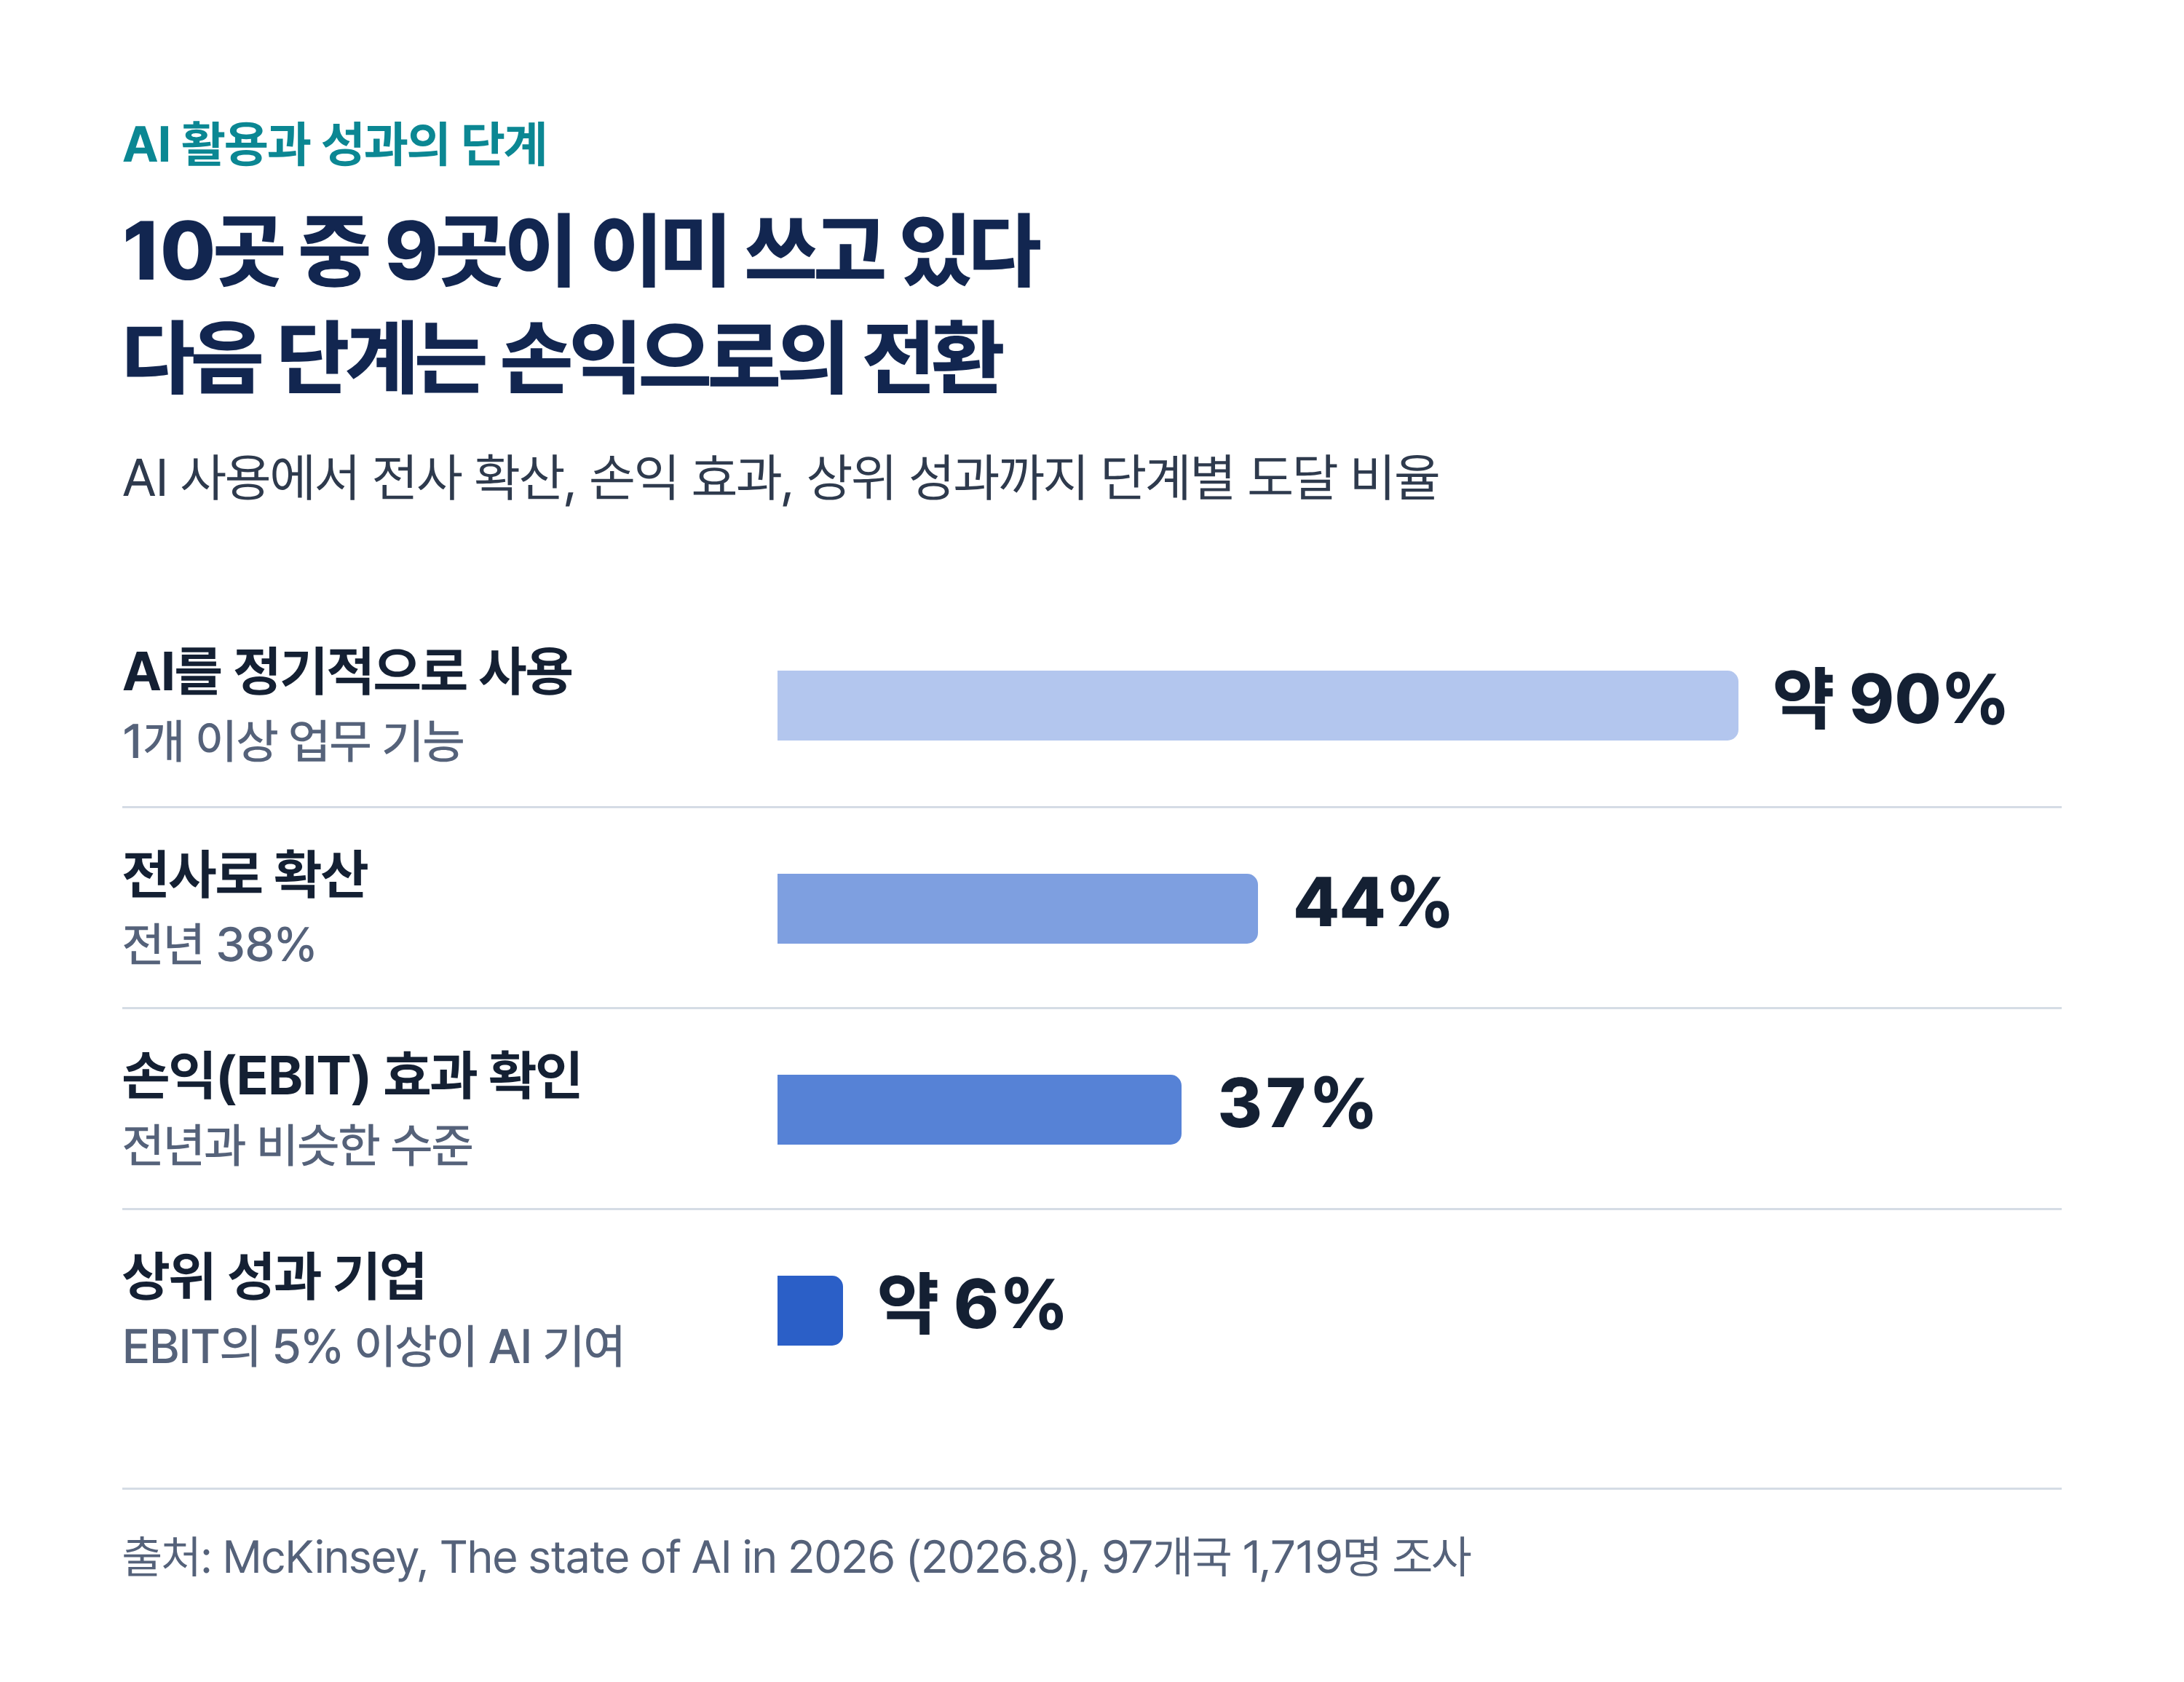
[ 그림 1. AI 활용과 성과의 단계 ]
💬 다음 과제는 도입률이 아니라 성과로의 전환입니다.
같은 AI로 더 큰 성과를 낸 기업들의 차이는 기술보다 일하는 방식에 있었습니다.
1-2. 성과는 '측정'에서 시작된다
같은 McKinsey 조사에서 80%가 AI로 개인 생산성이 높아졌다고 답했습니다. 이 체감을 회사의 숫자로 연결하려면 한 가지가 더 필요합니다. 바로 측정입니다.
체감과 측정은 다를 수 있습니다. 비영리 연구기관 METR의 실험에서 숙련 개발자들은 AI를 쓰고 20% 빨라졌다고 느꼈지만, 측정해 보니 작업 시간은 19% 늘어 있었습니다. 개발 분야의 실험이지만, 체감만으로는 효과를 판단하기 어렵다는 점은 생산·영업·관리 어느 업무에서나 같습니다. 측정해야 무엇이 효과가 있고 무엇을 조정해야 하는지 보입니다.
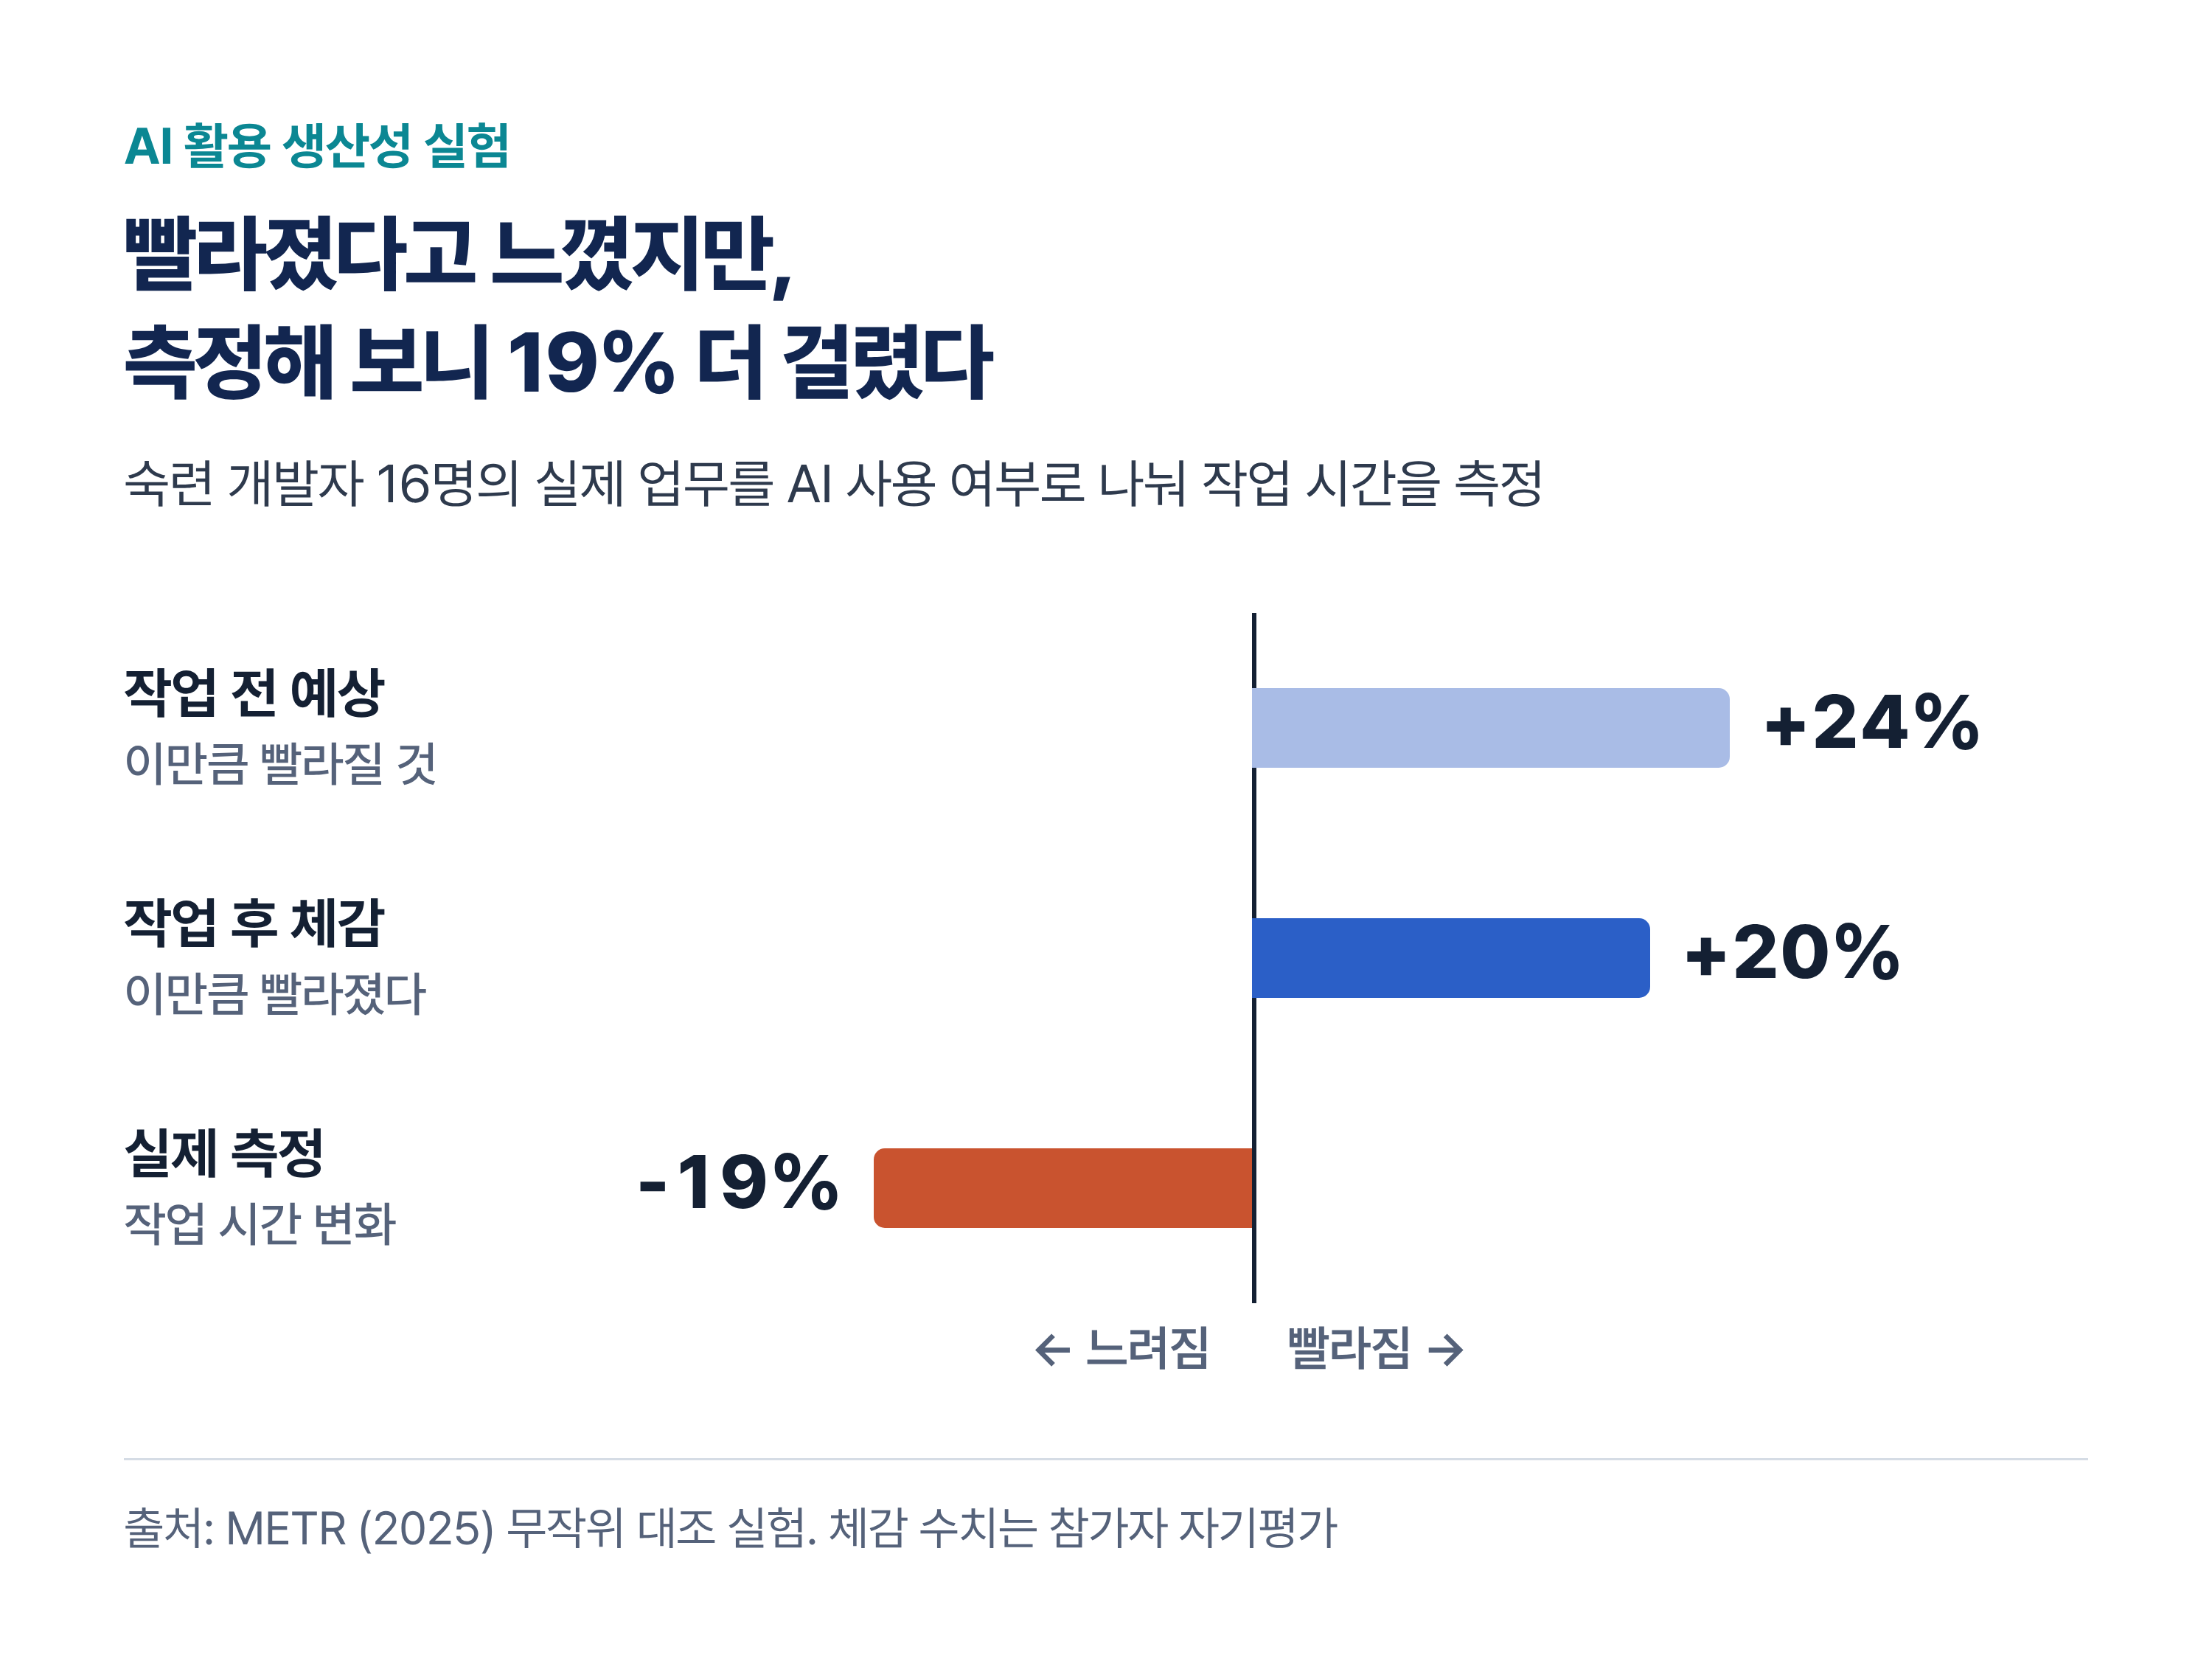
[ 그림 2. 체감과 측정의 차이 ]
💬 과제를 시작할 때 "무엇이 얼마나 바뀌면 성공인가"를 숫자로 정해 두면, 성과를 증명하기도 확대하기도 쉬워집니다.
1-3. 상위 6%의 공통점 — 일하는 방식부터 다시 설계했다
상위 기업이 공통으로 택한 방법은 세 가지입니다.
-
•
업무 재설계: 상위 기업의 약 3/4이 AI를 중심으로 업무 흐름 자체를 다시 설계했습니다(전년 55%). 그 외 기업은 약 1/4이었습니다.
-
•
경영진 관여와 측정: 상위 기업은 경영진이 직접 관여하고 AI 성과 측정 절차를 갖춘 비율이 2배 높았습니다.
-
•
목표의 크기: 효율화에 더해 성장·혁신까지 목표로 두며, 3년 내 사업 전환을 계획하는 비율이 3.3배 높았습니다.
업무 재설계는 IT 조직만으로 할 수 있는 일이 아닙니다. 그 업무를 가장 잘 아는 현업 부서가 함께 설계에 참여할 때 실제 업무 방식이 바뀝니다.
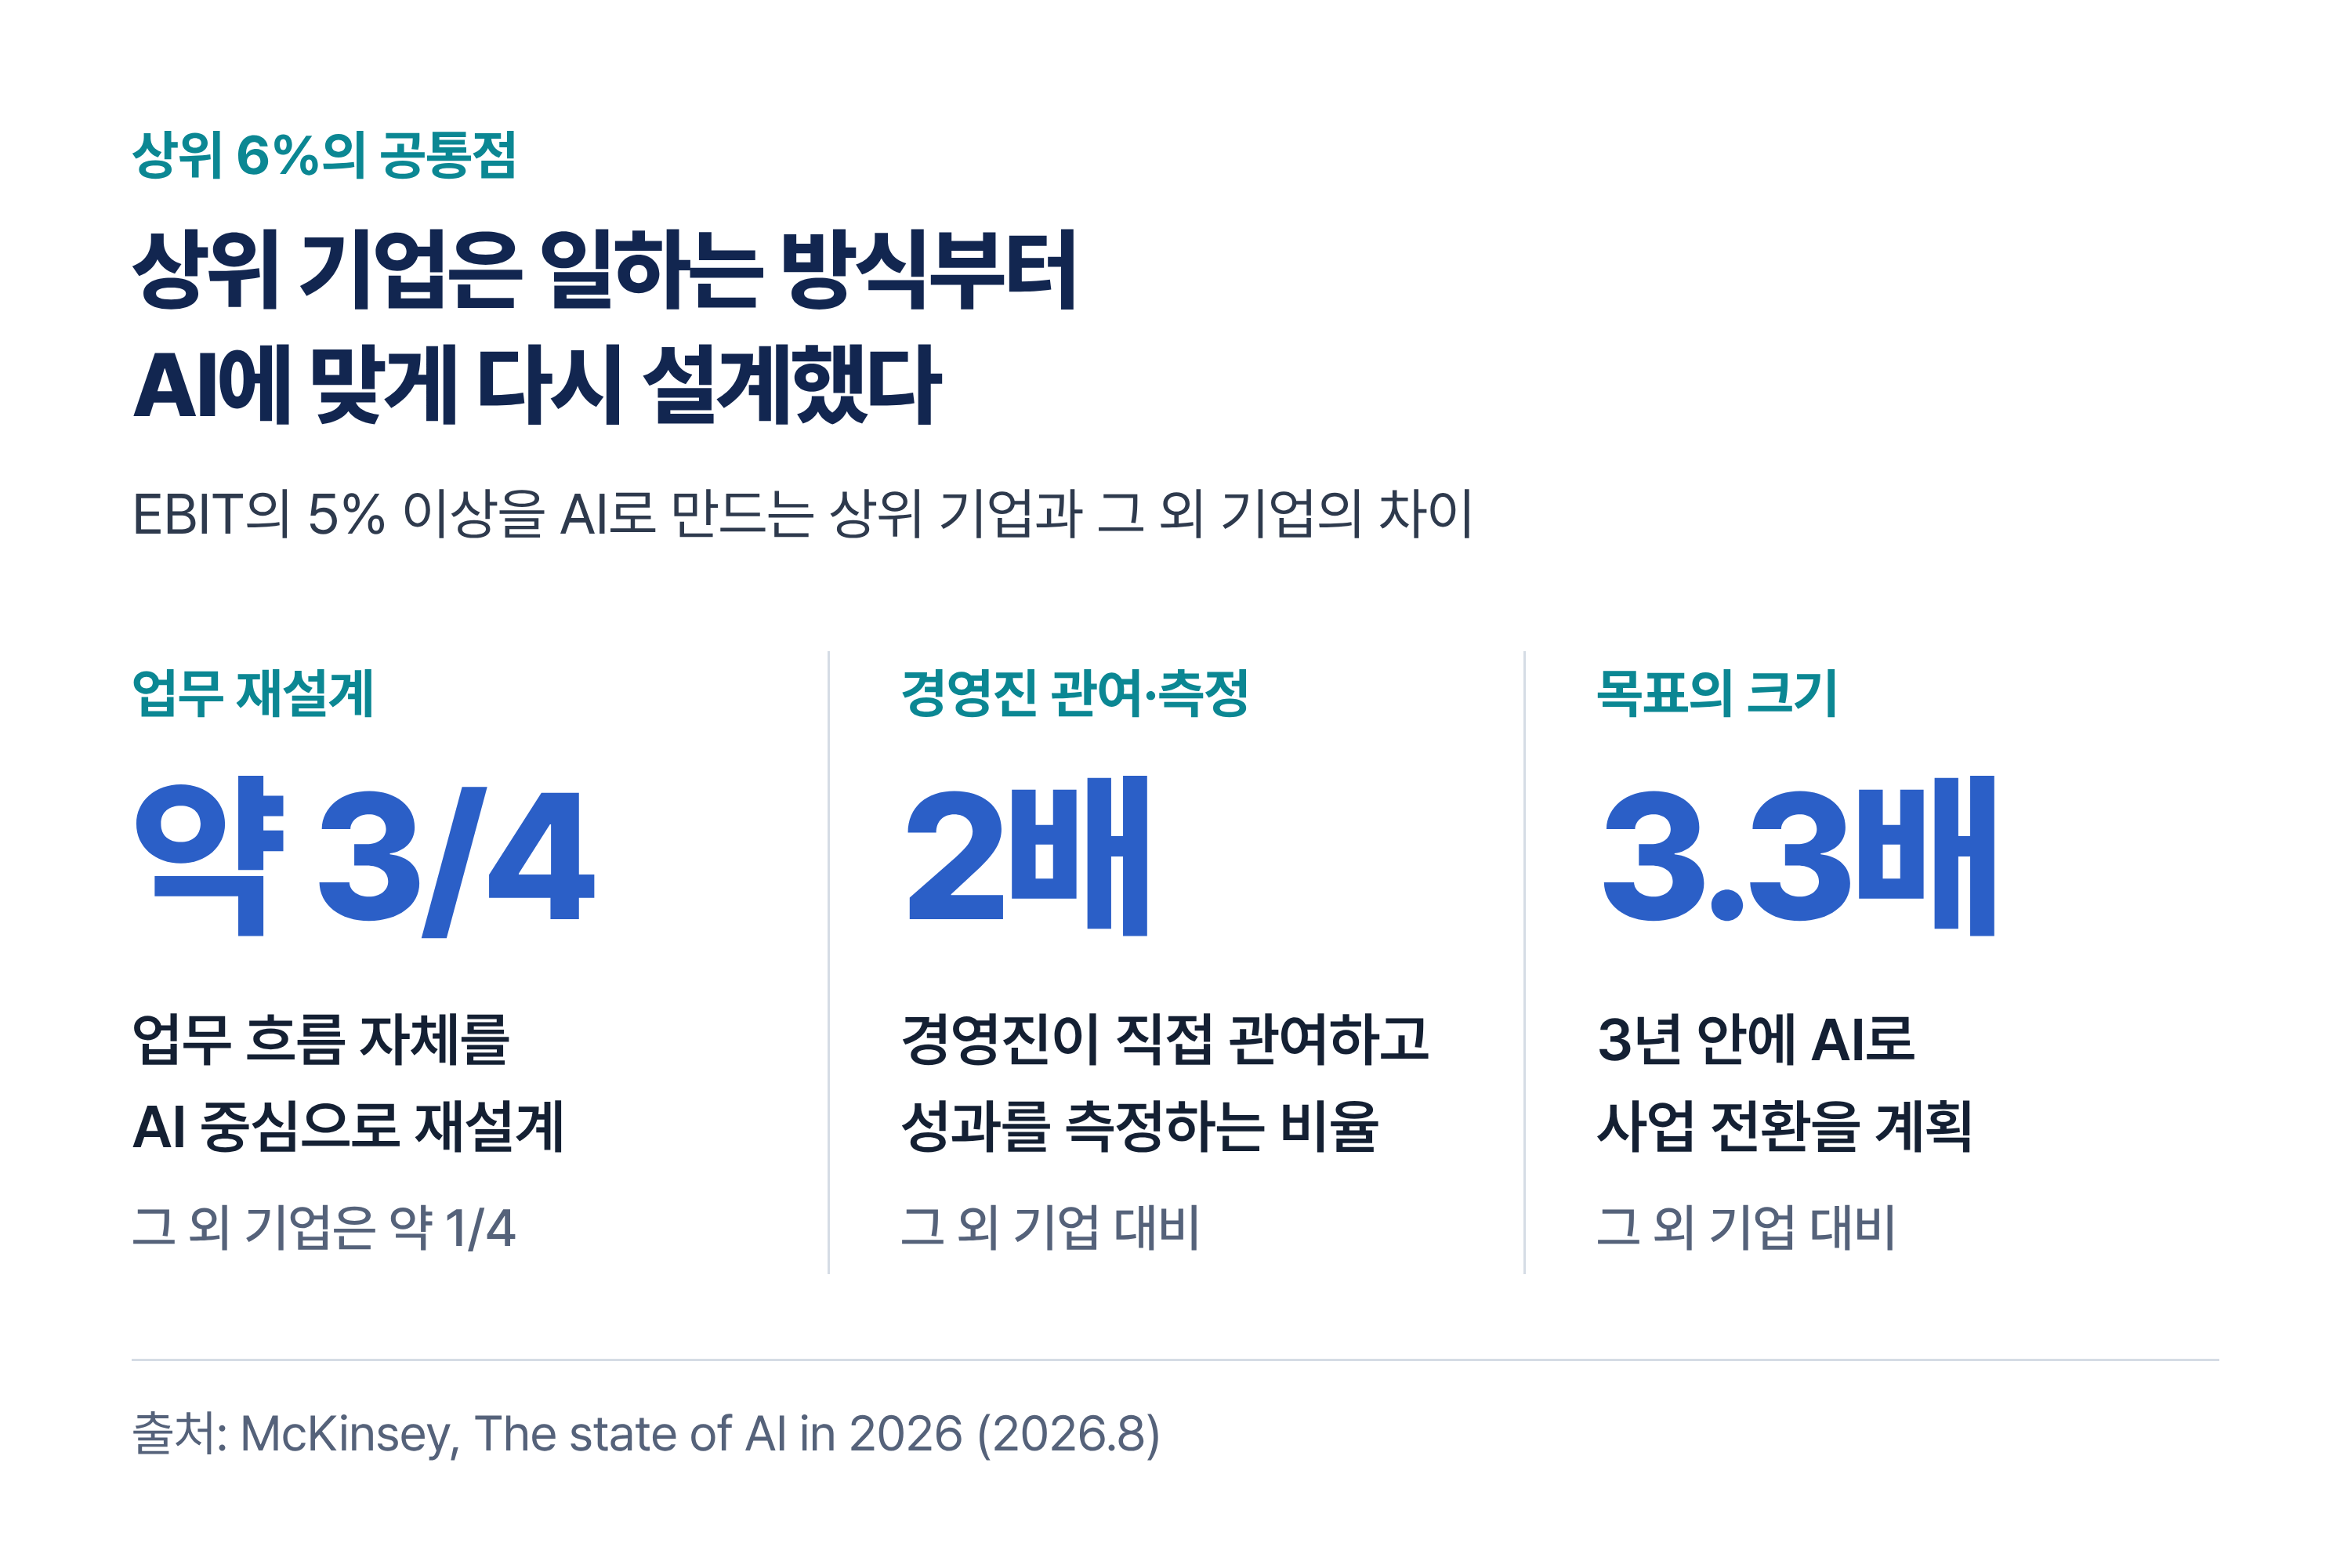
[ 그림 3. 상위 6% 기업의 방식 ]
적용 영역에서도 기회가 보입니다. MIT 연구진(2025)은 가장 큰 수익이 구매·재무·인사 같은 백오피스 업무의 자동화에서 나온다고 분석했습니다. 기업 AI 예산은 아직 영업·마케팅에 더 많이 배정돼 있어, 백오피스에는 성과를 낼 여지가 크게 남아 있습니다.
💬 업무 순서와 역할을 AI 기준으로 다시 짤 때 '다른 결과'가 나옵니다.
기존 업무에 AI를 더하는 것에서 한 걸음 더 나아가는 것이 상위 기업의 방식입니다.
1-4. 어디부터 시작할까 — 업무별 적용 지도
"우리 회사에서는 어디부터 적용하면 좋을까"라는 질문에, 시작하기 쉬운 순서대로 업무를 묶어 답해 보았습니다. 경영 보고나 사내 문의 응대처럼 틀려도 사람이 바로 걸러낼 수 있는 업무는 가볍게 시작하고, 현장 업무는 AI가 제안하고 담당자가 확정하는 방식으로 키워 갑니다. 단계는 1-5에서 소개하는 자율성 4단계를 기준으로 했습니다.
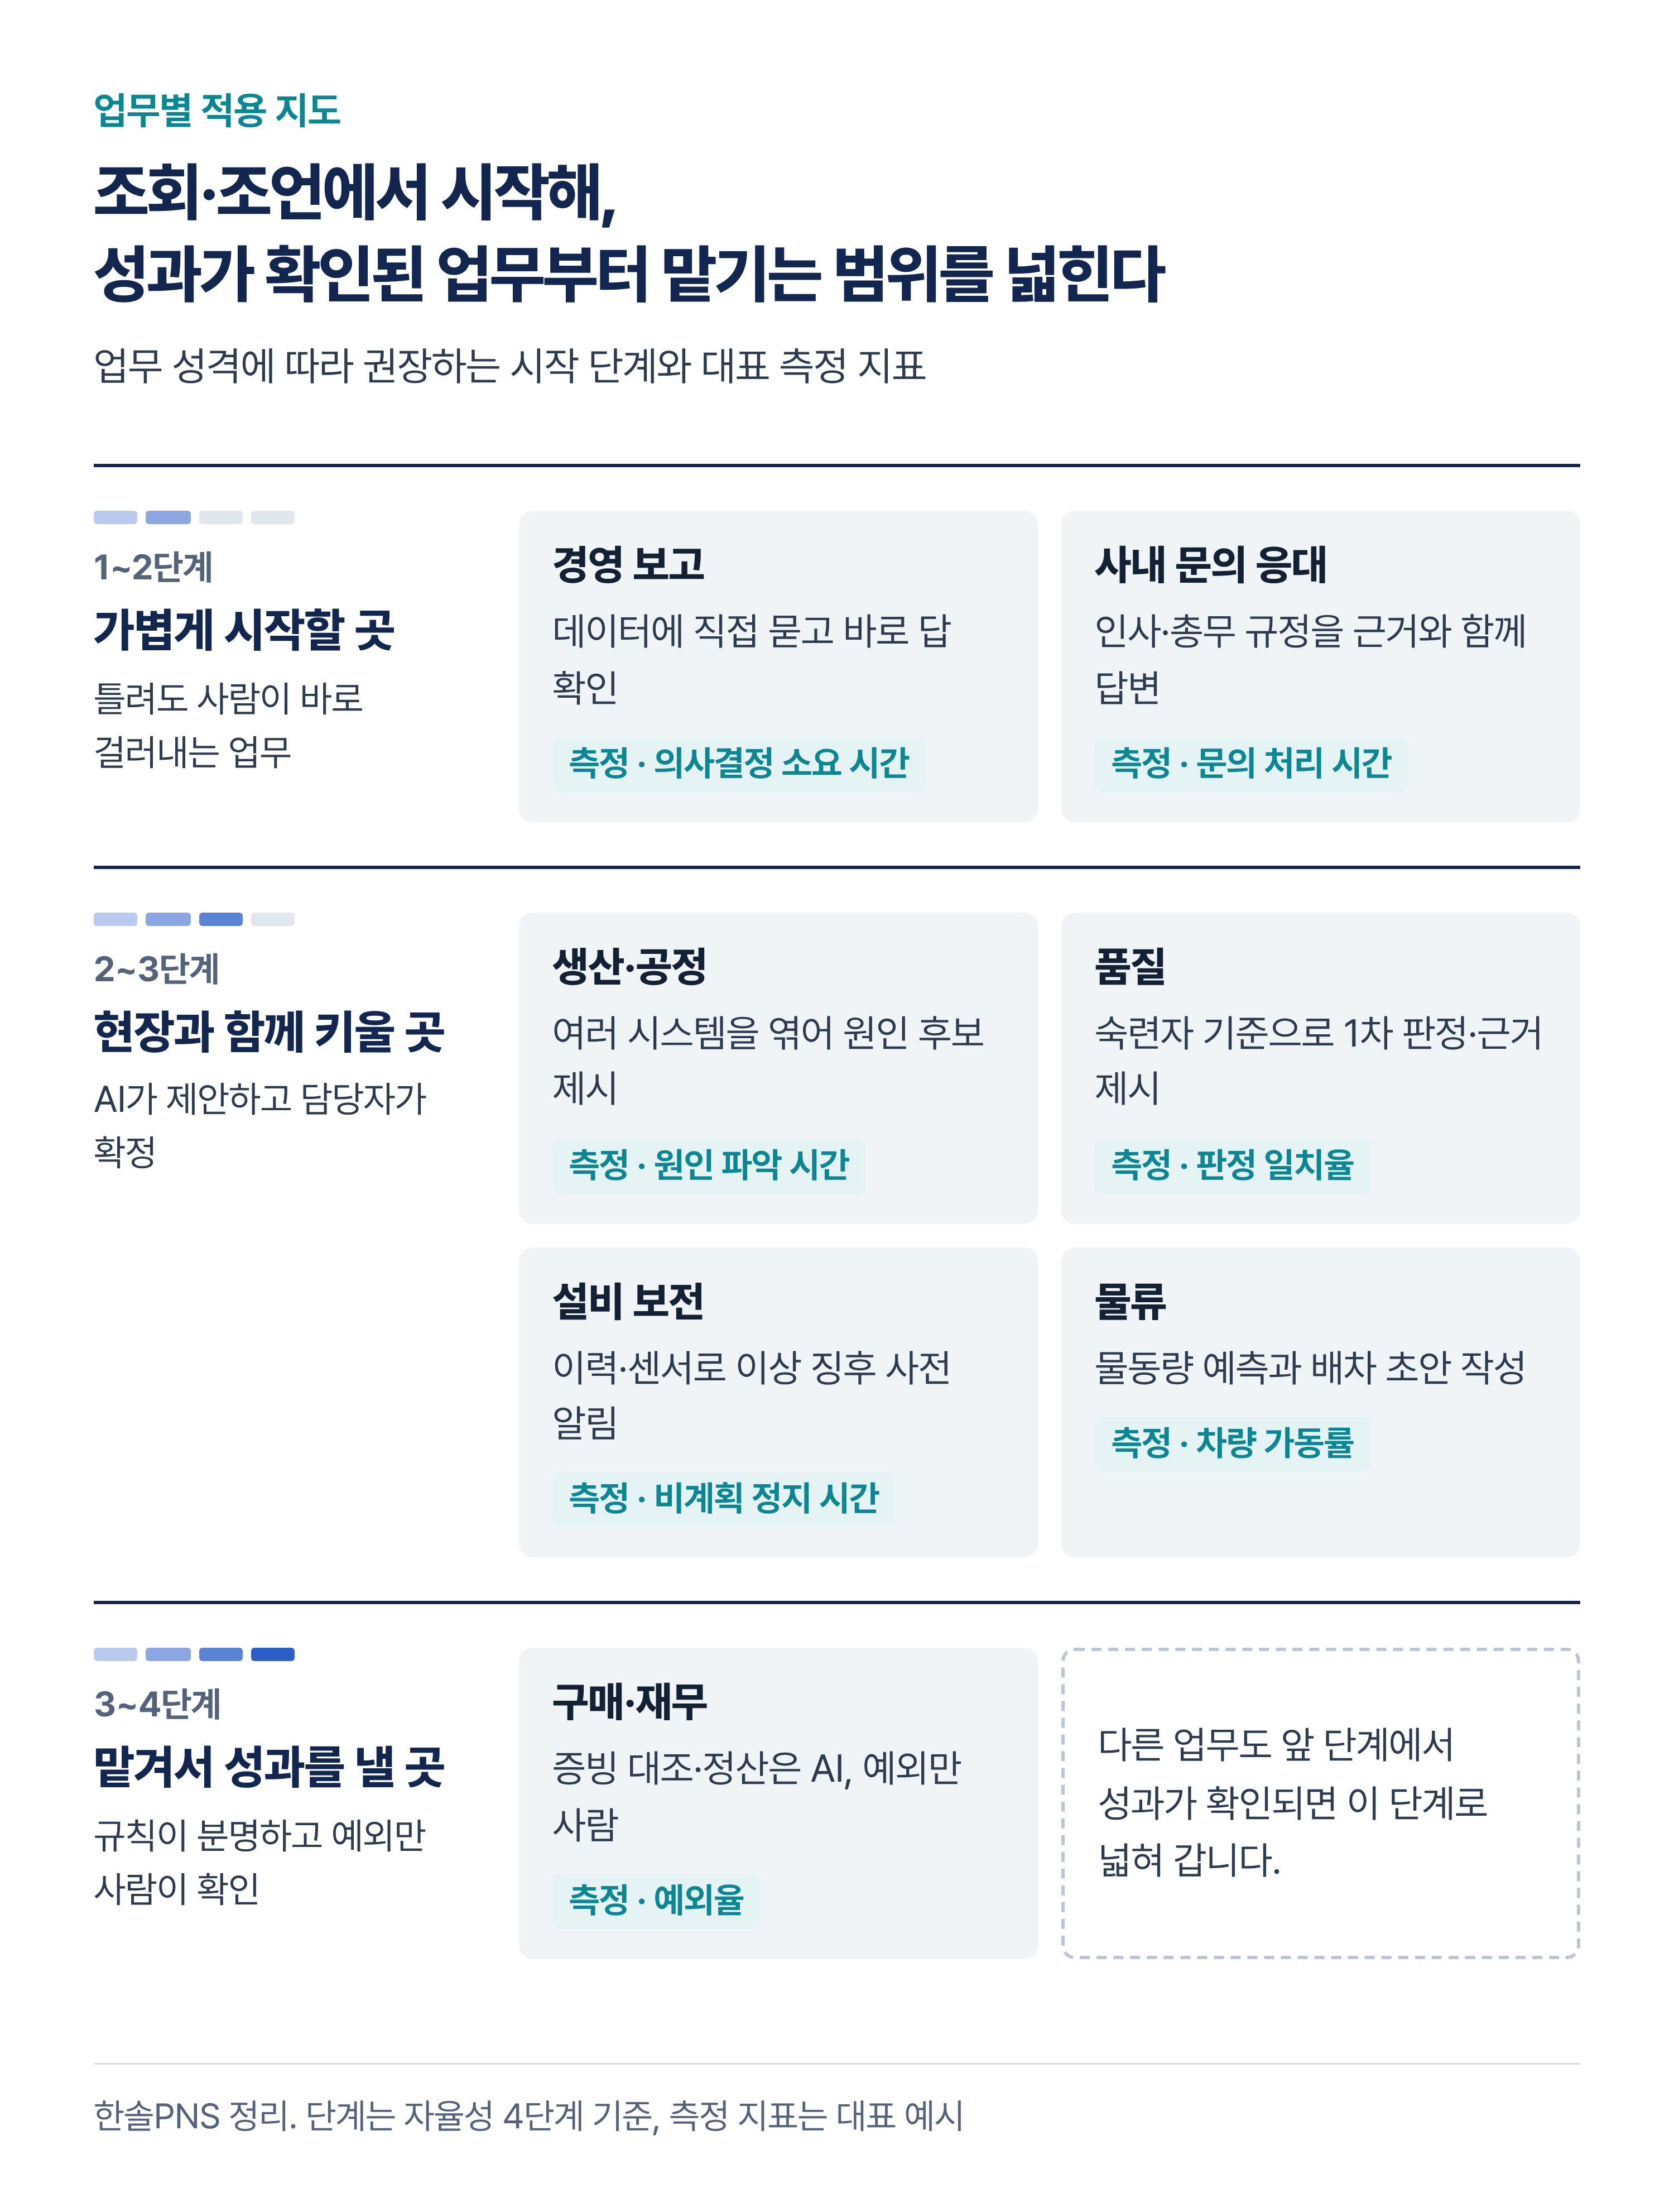
[ 그림 4. 업무별 적용 지도 ]
생산·공정이나 품질처럼 ERP·MES·설비 데이터를 함께 봐야 하는 업무는, 9월호에서 소개한 온톨로지처럼 시스템 간 데이터의 의미를 연결해 두는 기반이 있을 때 AI의 답이 정확해집니다.
어디부터 시작할지는 네 가지 질문으로 정할 수 있습니다.
-
1.
자주 반복되는가
-
2.
데이터가 이미 있는가
-
3.
규칙이 명확한가
-
4.
틀렸을 때 비용이 감당 가능한가
네 가지에 모두 "예"라고 답할 수 있는 업무가 가장 빠르게 성과를 확인할 수 있는 출발점입니다. 8월호에서 소개한 '규칙 명확성 × 오류 비용' 매트릭스와 함께 보시면 우선순위가 더 분명해집니다.
💬 처음부터 '스스로 처리하는 AI'를 목표로 할 필요는 없습니다.
조회·조언 단계에서 시작해, 성과가 확인된 업무부터 맡기는 범위를 넓혀 가는 것이 가장 확실한 경로입니다.
1-5. 얼마나 맡길 것인가 — 자율성 단계에 맞는 안전장치
8월호에서 AI는 확률적으로 동작하기 때문에 단계가 길어질수록 오류가 누적된다는 점을 다뤘습니다. 그래서 AI에게 맡기는 범위는 업무의 성격에 맞춰 정하는 것이 좋습니다.
Gartner는 2026년 5월, 스스로 판단해 업무를 수행하는 AI(에이전트)를 자율성에 따라 4단계로 나누고, 단계마다 알맞은 통제를 적용하라고 권고했습니다. 단계에 맞게 통제를 설계하면, 단순 조회형 AI는 현업이 가볍게 쓸 수 있고 자율 실행형 AI는 안전하게 운영할 수 있습니다. Gartner는 2027년까지 기업의 40%가 운영 중 문제가 생긴 뒤 관리 기준이 비어 있었음을 발견해 AI에 맡긴 범위를 축소하거나 중단하게 될 것으로 전망했습니다. 단계를 미리 정의해 두면 이런 시행착오를 줄일 수 있습니다.
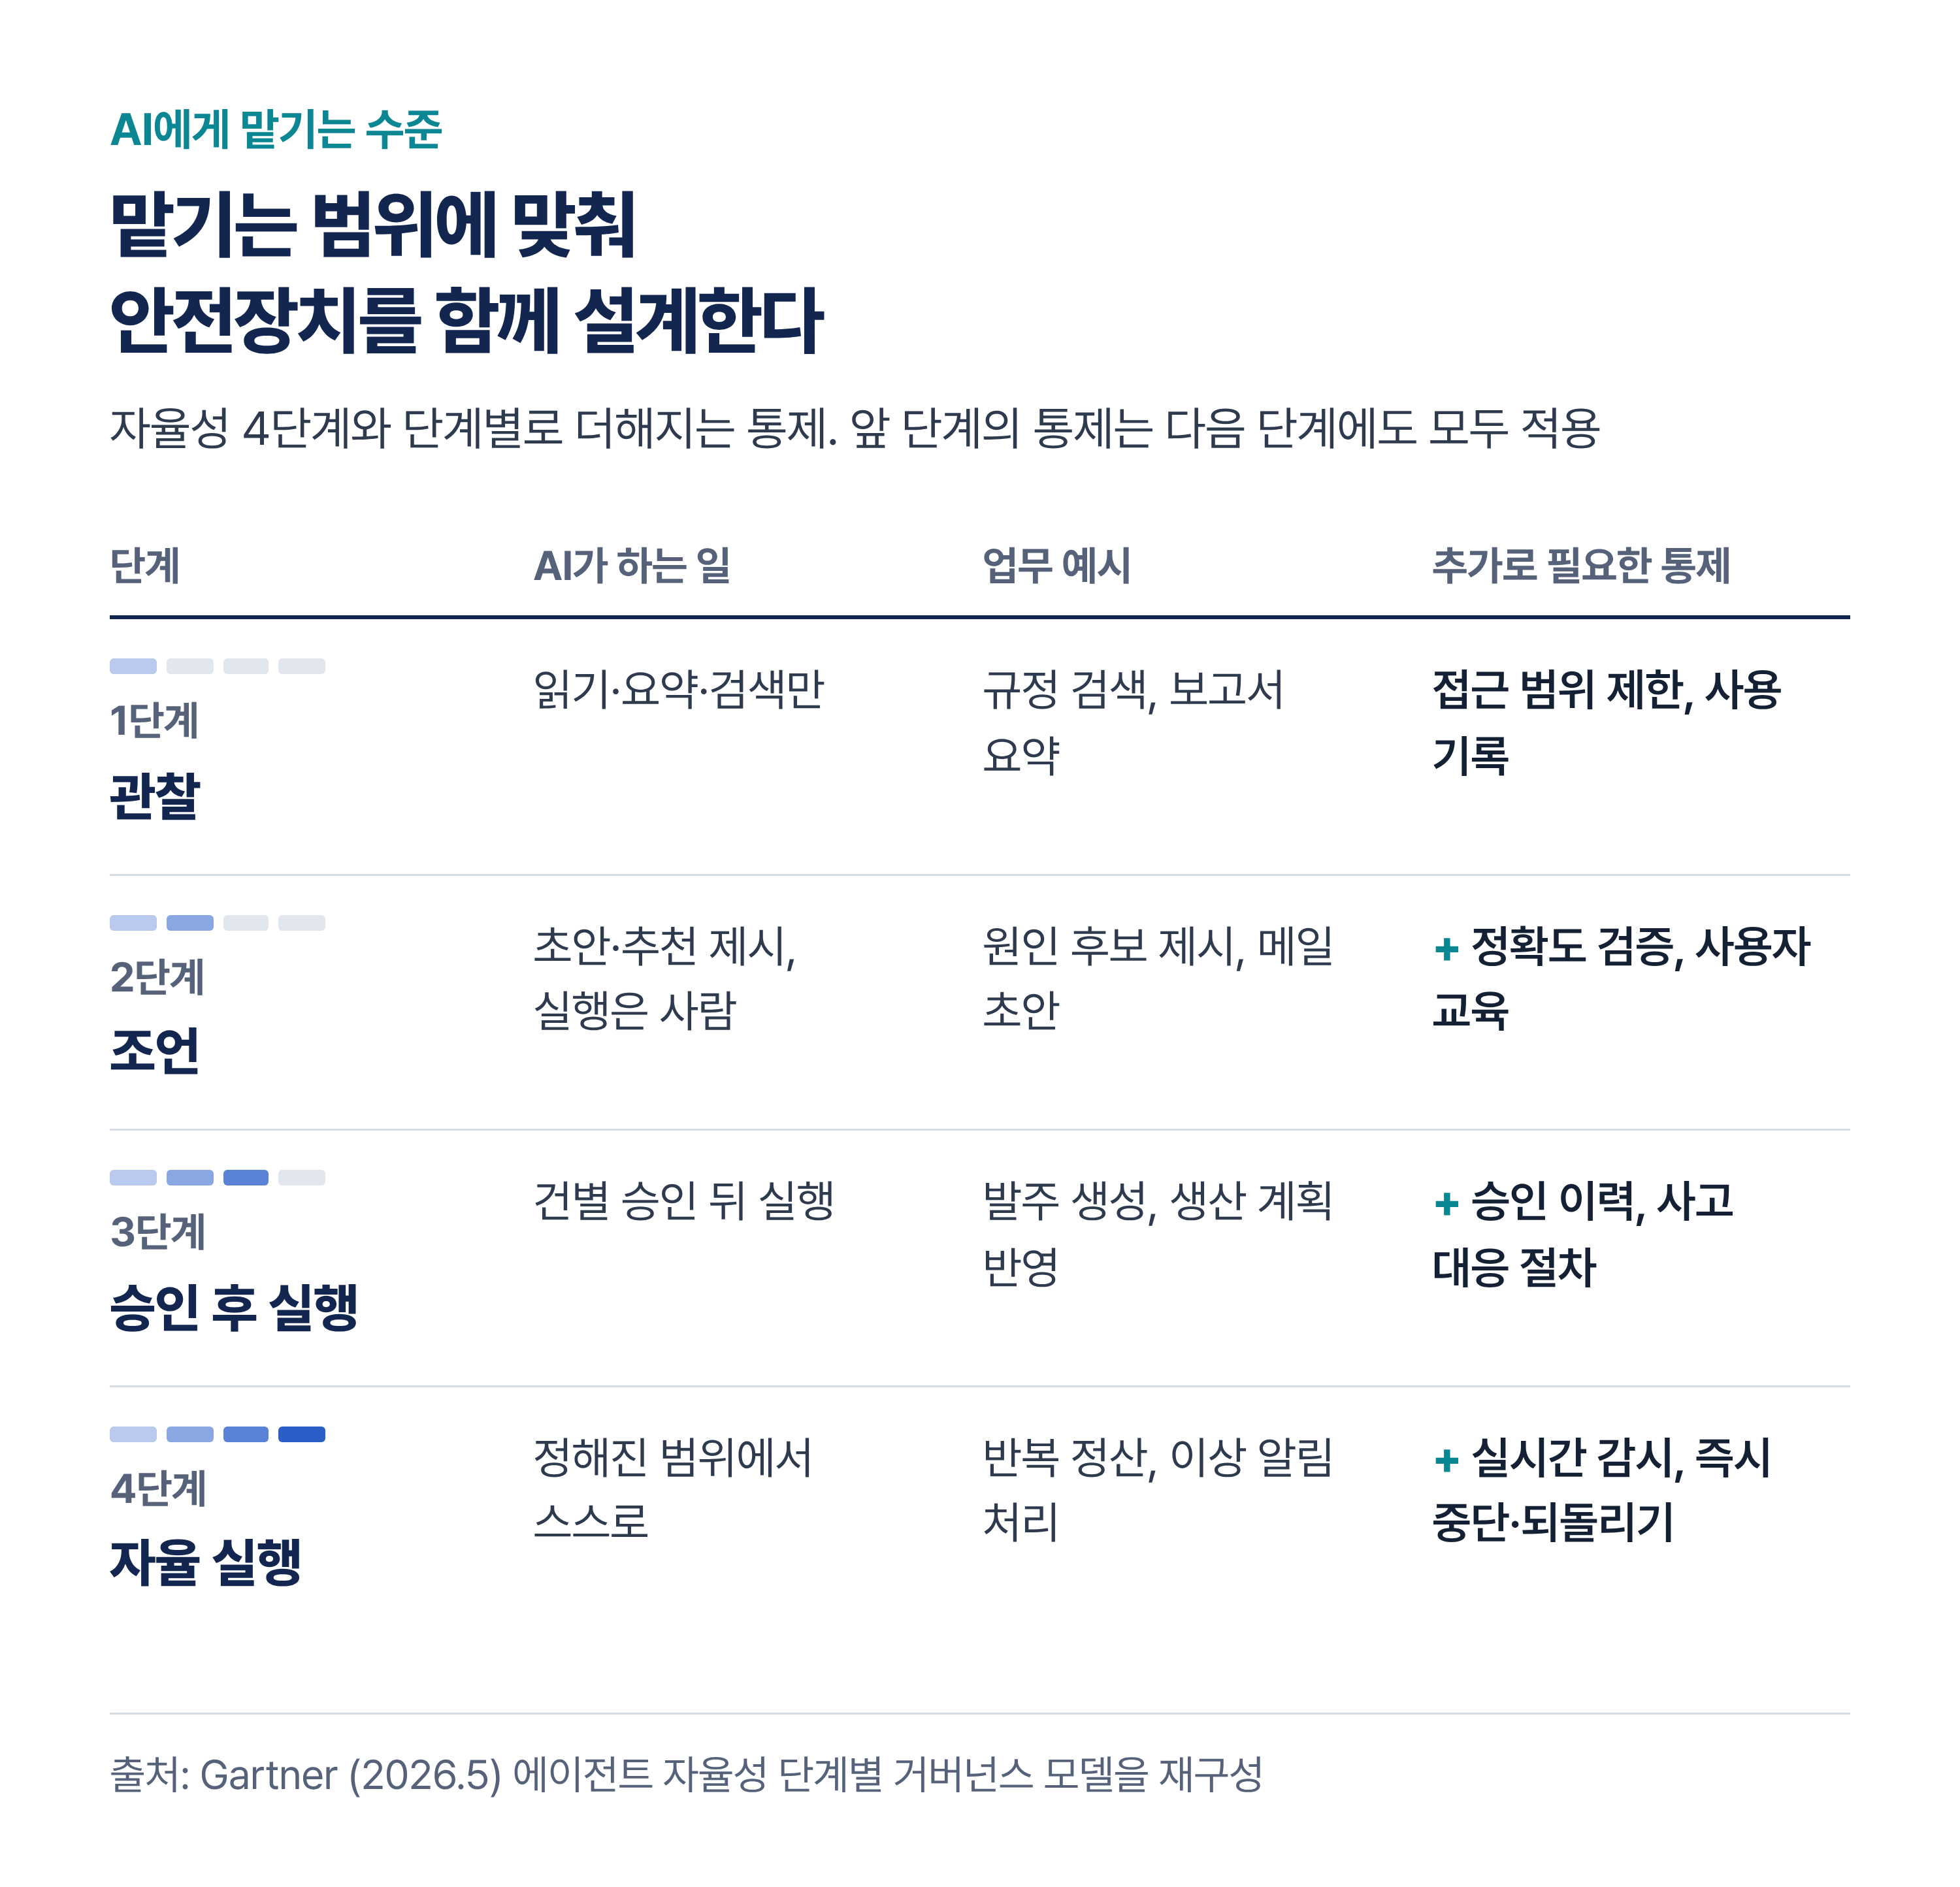
[ 그림 5. 자율성 4단계 ]
💬 질문을 "AI를 믿을 수 있는가"에서 "이 업무를 몇 단계까지 맡길 것인가"로 바꾸면 답이 분명해집니다.
맡기는 단계가 올라갈 때 검증 지점과 중단 장치를 함께 갖추면 됩니다.
1-6. CIO 체크리스트 — 상위 6%로 가는 다섯 가지 질문
성과를 낸 기업들의 답을 질문별로 정리했습니다. 우리 회사의 AI 과제를 한 번씩 비춰 보시기 바랍니다.
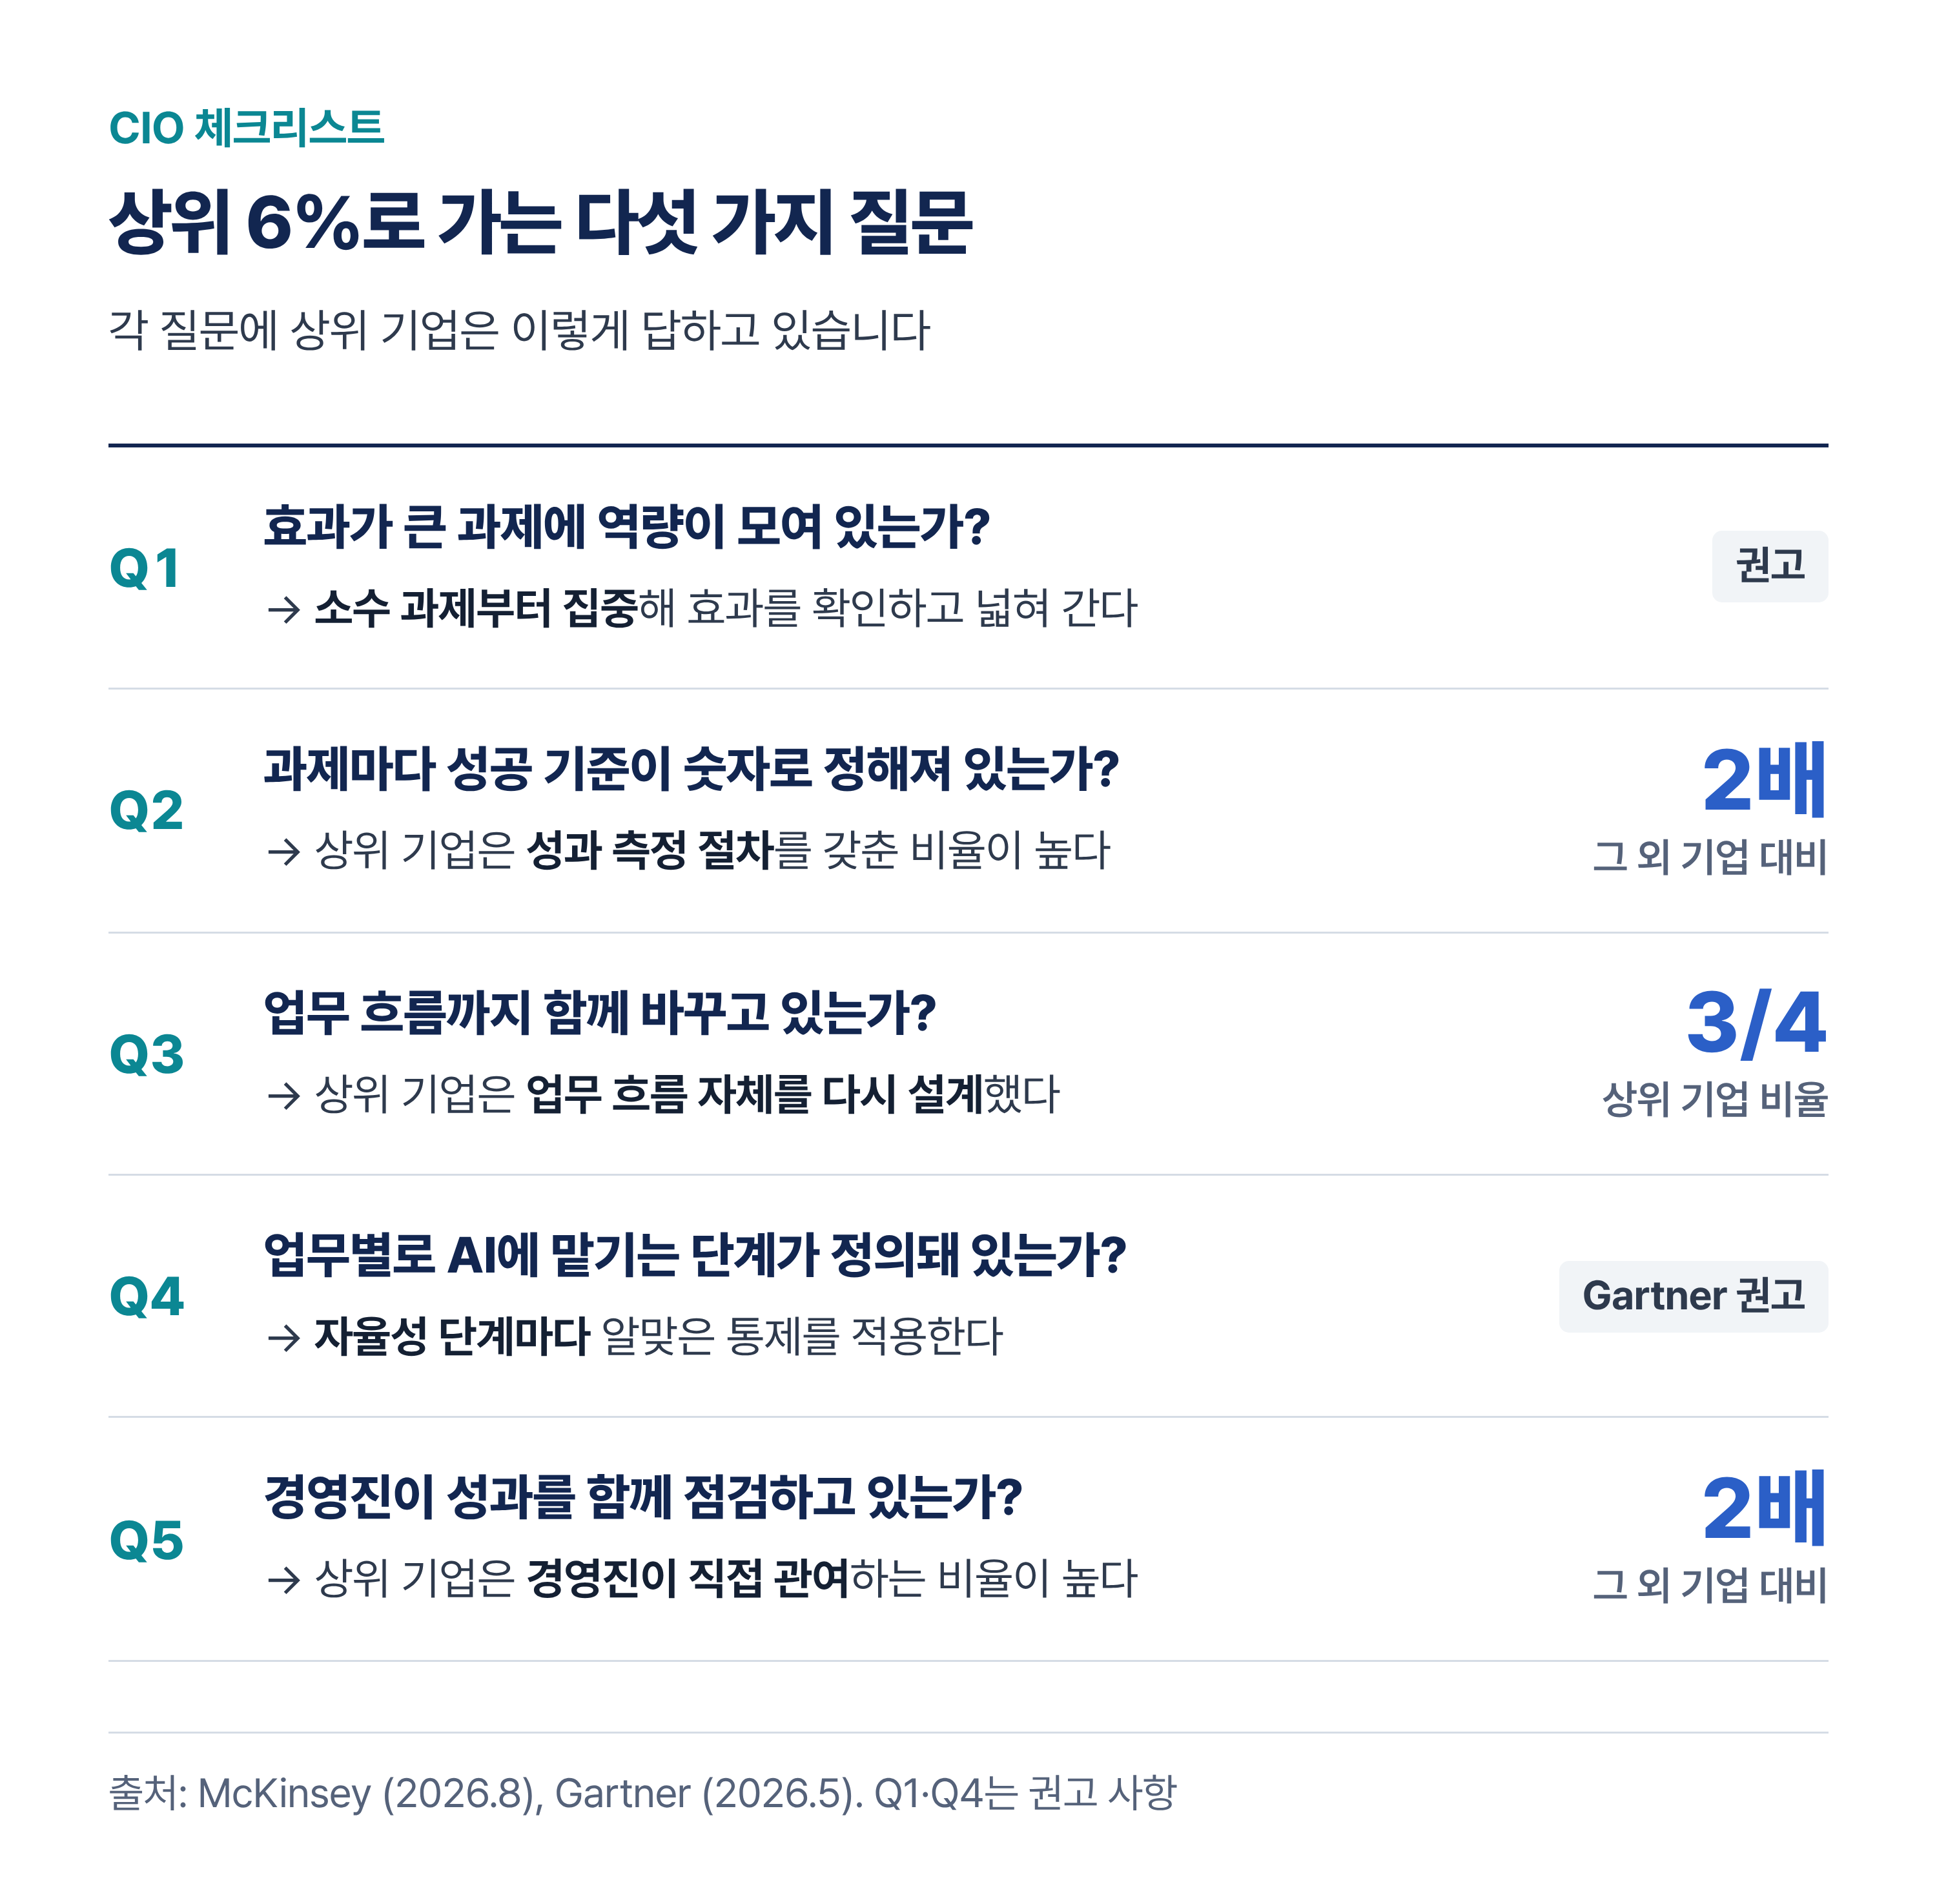
[ 그림 6. CIO 체크리스트 ]
💬 상위 6%를 만든 것은 더 좋은 AI가 아니라 분명한 목표, 숫자로 된 측정, 다시 짠 업무 방식입니다.
세 가지 모두 지금 바로 시작할 수 있는 일입니다.
▶ 출처: McKinsey, The state of AI in 2026: On the road to ROI (2026.8.25) — https://www.mckinsey.com/capabilities/quantumblack/our-insights/the-state-of-ai
▶ 출처: Gartner, CIO Planning for 2027: Close the AI Ambition Gap — https://gcomdr.pdo.aws.gartner.com/en/articles/cio-planning-for-2027
▶ 출처: MIT NANDA, The GenAI Divide 2025 (Computing 보도) — https://computing.co.uk/news/2025/ai/mit-report-95pc-corporate-generative-ai-pilots-fail
▶ 출처: METR 실험 요약 (DX) — https://getdx.com/blog/metr-study-on-how-ai-affects-developer-productivity/
▶ 출처: Gartner, Applying Uniform Governance Across AI Agents Will Lead to Failure (2026.5.26) — https://www.gartner.com/en/newsroom/press-releases/2026-05-26-gartner-says-applying-uniform-governance-across-ai-agents-will-lead-to-enterprise-ai-agent-failure
바이브코딩 시대, 필요한 것은 '코드'가 아니라 '운영 기준'입니다
바이브코딩(Vibe Coding)의 확산으로 코딩을 전공하지 않은 사람도 AI의 도움을 받아 업무에 필요한 도구를 빠르게 만들 수 있게 되었습니다.
-
1. 바이브코딩의 확산
코딩을 전공하지 않은 사람도 AI의 도움을 받아 손쉽게 프로그램을 만들 수 있습니다.
-
2. 현업의 빠른 실행
현업 담당자는 하루 만에도 반복 업무를 줄이고 업무 불편을 해결하는 프로그램을 직접 만들 수 있습니다. (✓ 반복 업무 감소 · ✓ 업무 불편 해소 · ✓ 빠른 프로토타입)
-
3. 하지만, 바로 활용할 수는 없다
프로그램이 정상 작동한다고 해서 곧바로 회사 업무에 안전하게 활용할 수 있는 것은 아닙니다.
-
4. 기업 환경의 종합적 고려
기업 환경에서는 다음 요소들을 종합적으로 고려해야 합니다.
개인정보 보호
보안 취약점
접근 권한 관리
장애 대응
유지보수
책임 소재
💬 결국, 바이브코딩의 진정한 과제는
단순히 '작동하는 프로그램'을 만드는 데 그치지 않고, 안전하고 지속적으로 관리할 수 있는 소프트웨어로 발전시키는 데 있습니다.
2-1. 현업 주도 개발의 폭발적 성장
AI와 대화하며 의도(Vibe)를 전달하면, 현업이 직접 업무 도구를 만듭니다
2025년 2월, 안드레이 카파시(Andrej Karpathy)가 소개한 '바이브코딩'은 코드를 직접 작성하기보다 AI와 대화하며 원하는 기능을 설명하고, 결과를 확인·수정해 프로그램을 만드는 방식입니다. 이를 통해 현업 담당자도 개발 전문 지식 없이 업무에 필요한 도구나 시제품을 빠르게 만들 수 있게 되었습니다.
아이디어 즉시 시각화
수개월 걸리던 기획 검증을 수일 내 시제품으로
현업 밀착형 도구
현장 실무자가 자기 병목 업무를 직접 자동화
IT 개발 병목 해소
소규모 개선 요구를 현업에서 자체 흡수
실험 문화 가속
실패 비용을 낮춰 데이터 기반 실험 촉진
▲ 그림 1. 바이브코딩이 견인한 비즈니스 혁신
그러나 누구나 쉽게 프로그램을 만들 수 있게 되면서, IT 부서의 관리·점검을 거치지 않은 도구가 늘어나고, AI가 생성한 코드의 보안성과 작동 원리를 충분히 검증하기 어려워지는 문제도 나타나고 있습니다.
💬 속도는 혁신이지만, 통제 없는 속도는 새로운 위험이 됩니다.
2-2. 회사가 답해야 할 5가지 질문
하나라도 답할 수 없다면, 아직 운영할 준비가 되지 않은 도구입니다
현업에서 직접 만드는 도구가 늘어날수록 IT 조직의 역할도 달라져야 합니다. 바이브코딩은 개발자를 대체하는 기술이 아니라, 누구나 직접 업무 문제를 해결할 수 있도록 돕는 기술입니다. 이에 따라 IT 조직은 단순히 프로그램을 개발하는 역할을 넘어, 전사 시스템의 구조를 설계하고 보안과 운영 안정성을 관리하는 역할을 해야 합니다.
| 구분 | 회사가 답해야 할 질문 |
|---|---|
| ⚖️ 책임성 | AI 로직의 오작동과 데이터 손실은 누가 책임지는가? |
| 👁️ 가시성 | 사내에 어떤 AI 도구와 비인가 라이브러리가 돌고 있는가? |
| 🔒 권한 통제 | 개인 스크립트가 ERP 등 핵심 DB에 어떻게 접근하는가? |
| 🔄 지속 가능성 | 만든 사람이 퇴사·이동해도 유지보수가 가능한가? |
| 🔔 사고 대응 | 취약점이 나오면 바로 차단할 수 있는가? |
▲ 그림 2. 엔터프라이즈가 직면한 5대 핵심 질문
💬 무엇을 만들었는가보다, 누가 어떻게 책임지고 운영하는가가 더 중요합니다.
2-3. 빠른 생산성의 이면: '문법적 무결성'과 '보안 취약점'의 괴리
AI 코드는 잘 돌아가지만, 보안 테스트는 절반 남짓만 통과합니다
베라코드(Veracode)가 2026년 7월 발표한 GenAI Code Security Report에 따르면, AI 생성 코드의 약 44%에서 보안 취약점이 발견됐습니다. 코드가 문법적으로 정확하고 정상적으로 작동하더라도 보안까지 보장되는 것은 아닙니다. AI는 요청한 기능을 구현하더라도 무단 접근이나 정보 유출을 막는 보안 요소를 충분히 고려하지 못할 수 있어, 실제 업무에 적용하기 전 별도의 보안 점검이 필요합니다.
문법 완성도
AI 생성 코드 테스트 결과 (Veracode 2026)
보안 테스트 통과율
AI 생성 코드 테스트 결과 (Veracode 2026)
취약점 발견
AI 생성 코드 테스트 결과 (Veracode 2026)
해킹 사고의 31%가 프로그램 보안 허점으로 침입, 침입 경로 1위
Verizon DBIR 2026
보안 전문가 52%, 가장 위협적인 신기술로 AI 지목
ISC2 보안 전문가 설문 (2026.5)
▲ 그림 3. 숫자로 보는 AI 생성 코드의 보안 현실 (출처: Veracode 2026 GenAI Code Security Report, Verizon 2026 DBIR, ISC2)
💬 정상적으로 돌아가는 코드와 기업 보안 기준을 충족하는 코드는 다릅니다.
2-4. AI 코드에 숨은 6가지 위험
바이브코딩의 6가지 핵심 위험과 대응 과제
여섯 가지 모두 프로그램이 '정상 작동'하는 상태에서 일어나, 화면만 확인해서는 알 수 없습니다.
▣ 보안 사고 — 외부에서 침투하거나 내부 정보가 외부로 유출되는 위험
국제 보안 단체 OWASP¹의 'Top 10 for LLM'에서 다루는 위험입니다.
| 위험 | 내용 | 대응 과제 |
|---|---|---|
| 📦 AI가 추천한 악성 프로그램 위험 |
AI가 추천한 존재하지 않는 패키지 이름을 공격자가 선점해 악성코드를 올려둘 수 있습니다. | ✓ 검증된 사내 저장소에서만 설치 |
| 🕵️ 숨겨진 악성 지시로 인한 AI 오작동 |
문서 · 웹페이지에 숨긴 명령을 AI가 그대로 실행합니다. | ✓ 외부 문서 속 문장은 데이터로 취급 |
| 🔑 코드에 적힌 비밀번호 |
코드와 로그에 남은 비밀번호 · 개인정보가 외부로 유출될 수 있습니다. | ✓ 코드 · 프롬프트에 비밀정보 입력 금지 |
▣ 운영 위험 — 공격이 없어도, 회사 시스템에 연결되는 순간 쌓이는 위험
| 위험 | 내용 | 대응 과제 |
|---|---|---|
| 🐞 입력 검증이 빠진 코드 |
정상 사용엔 문제없지만, 악의적인 입력(SQL 인젝션 등)을 막지 못합니다. | ✓ 입력값 검증 명시 · 운영 전 점검 |
| 👤 필요 이상으로 큰 권한 |
읽기 대신 관리자 권한을 주면 실수 하나로 전사 DB가 오염됩니다. | ✓ 최소 권한 · 수정 · 삭제는 승인 |
| 🚫 주인이 없는 코드 | 만든 사람도 설명하지 못하는 코드는 담당자가 바뀌면 유지보수하기 어렵습니다. | ✓ 운영 책임자 지정 · 로직 문서화 |
💬 코드 생성이 쉬워졌다고 해서, 안전하고 관리하기 쉬운 프로그램이 되는 것은 아닙니다.
진짜 위협은 코드를 '설명할 수 없는 주체'가 운영을 맡게 되는 것입니다.
¹ OWASP : 소프트웨어 보안 기준을 만드는 국제 비영리 보안 단체 · 'Top 10 for LLM'은 이 단체가 정리한 AI 서비스의 10대 보안 위험 목록
2-5. 보안 책임의 간극: 지킬 '관문'이 없는 곳
바이브코딩 결과물은 기존 보안 체계의 가장 바깥 고리에서 만들어집니다
전문 개발 조직에는 코드 리뷰, 보안 테스트, 배포 절차 등 안전성을 검증하는 단계가 마련되어 있습니다. 하지만 현업에서 AI로 직접 만든 도구는 이러한 검증 절차를 거치지 않고 사용되는 경우가 많습니다. 이로 인해 보안과 운영상 문제가 발생할 수 있으며, 책임 주체도 불분명해질 수 있습니다. 보안 기업 GuidePoint Security는 이를 "지킬 관문 자체가 없다"고 표현합니다.
| 구분 | 정식 IT 개발 코드 리뷰 · 보안 테스트 · 승인 후 배포 |
바이브코딩 도구 확산 속도는 빠르지만, 검증은 부족함 |
|---|---|---|
| 코드 리뷰 | ✓ 있음 | ✕ 없음 |
| 보안 테스트 | ✓ 있음 | ✕ 없음 |
| 형상관리 · 이력 | ✓ 있음 | ✕ 없음 |
| 운영 책임자 | ✓ 지정 | ✕ 불명확 |
-
•
바이브코딩(Claude Code): 현업이 개발하며, 보안 장치 거의 없음
-
•
노코드 도구(Atlas Code): 플랫폼에서 권한 · 보안 기준 적용
정책보다 AI 도구를 먼저 도입
AI 코드와 사람 코드를 구분 못함
사고 원인 코드를 추적 못함¹
▲ 그림 4. 보안 책임의 간극 (GuidePoint Security '세 개의 고리' 개념 재구성, 수치: GitLab AI Accountability Report 2026, ¹ 지난해 사고 경험 조직 기준)
2-6. 한솔 AI Festival 2026 : 실험에서 운영으로
현업의 창의성이 실제 결과물로 이어졌습니다. 이제부터는 운영 전환을 위한 CIO의 의사결정이 필요합니다.
「한솔 AI Festival 2026」에서 13개 계열사가 접수한 309건의 아이디어 중 21건은 약 3개월간 한솔PNS IT 전문가 그룹의 집중 멘토링을 거쳐 실제 업무 문제를 해결하는 프로토타입이 됐습니다. 그러나 작동하는 프로토타입을 얻었다고 해서 기간계 시스템(ERP, MES, 그룹웨어 등)에 바로 연동할 수는 없습니다. 비즈니스 효과성, 데이터 민감도, 권한 모델, 운영 거버넌스를 체계적으로 검증하는 '적용 검토 단계'로 진입해야 합니다.
참여 계열사
참여 임직원
발굴 아이디어
실제 작동 결과물
작동하는 프로토타입 ≠ 운영 가능한 시스템 — 기간계에 바로 연동할 수 없습니다
▣ '적용 검토 단계'에서 확인할 4가지
비즈니스 효과성
데이터 민감도
권한 모델
운영 거버넌스
💬 AI 페스티벌의 성공은 '출품작 수'가 아니라,
'얼마나 안전하고 지속 가능하게 업무 시스템에 통합했는가'로 완성됩니다.
2-7. PoC 단계와 운영 단계는 성공 기준이 다릅니다
'빠른 기능 구현'에서 '무결성 · 연속성 · 책임성'으로
해커톤이나 PoC(개념 증명) 환경의 성공 기준은 빠른 기능 구현입니다. 하지만 운영 단계에서는 무결성, 연속성, 책임성이 기준이 됩니다. 개발에서 완벽히 돌아간다는 사실이 운영 배포의 보증수표가 될 수는 없습니다.
| 구분 | 🧪 Build · PoC / 개발 | 🖥️ Run · 운영 |
|---|---|---|
| 검증 목표 | 기능이 정상 동작하는가 | 보안 규정 · 데이터 무결성 · 운영 비용 충족 |
| 연결 대상 | 로컬 환경 · Mock API · 샌드박스 | 승인 게이트웨이 · SSO · 기간계 DB |
| 취급 데이터 | 샘플 · 익명화 · 공개 정보 | 실거래 · 영업 비밀 · 임직원/고객 개인정보 |
| 영향 범위 | 개발자 · 테스트 그룹 내 국한 | 전사 업무 마비 · 정보 유출 · 법적 제재 |
| 의사결정 주체 | 아이디어 발굴자 · 개발 실무자 | 현업 부서장 + PNS IT + CISO 합의 |
▲ 표 1. PoC · 개발 단계와 운영 검토 단계의 차이
💬 검증 범위는 기능에서 보안 · 데이터 · 권한까지, 결정은 개인에서 조직으로 넓어집니다.
2-8. 리스크 기반 등급별 운영 가이드라인
위험의 무게만큼만 통제합니다
모든 AI 도구에 무거운 통제를 적용하면 현업의 혁신 의지가 꺾이고, 무제한 자율을 허용하면 보안 사고가 불가피합니다. 해법은 데이터의 중요도와 시스템 영향도에 따라 통제 수준을 달리하는 '차등적 거버넌스(Tiered Governance)'입니다.
| 구분 | ✅ Low Risk 낮은 위험 · 통제 강도 낮음 |
❗ Medium Risk 중간 위험 · 통제 강도 중간 |
⚠️ High Risk 높은 위험 · 통제 강도 높음 |
|---|---|---|---|
| 예시 |
|
|
|
| 통제 기준 |
|
|
|
💬 성공적인 AI 거버넌스는 '모든 것을 통제하는 것'이 아니라,
'위험의 무게에 비례해 적합한 가드레일을 설치하는 것'입니다.
2-9. 성공적 안착을 위한 삼각 R&R 거버넌스
만드는 사람 · 검증하는 조직 · 결정하는 리더
바이브코딩으로 만든 도구가 일회성 아이디어를 넘어 현업의 지속 가능한 자산으로 자리 잡으려면 기획자, IT 운영자, 의사결정권자의 역할과 책임이 명확해야 합니다. 보안 검증은 개발을 가로막는 장벽이 아니라, 아이디어를 안전하고 신뢰할 수 있는 조직의 자산으로 만드는 필수 과정입니다.
| 구분 | ✍️ Maker 현업 기획 · 개발자 |
🛡️ Enabler PNS IT · 보안 전문 조직 |
👔 Decider 사업부문 리더 · CIO |
|---|---|---|---|
| 핵심 역할 | 비즈니스 가치 증명 · 1차 오너십 | 기술 검증 · 아키텍처 가드레일 | 전사 정합성 승인 · 리스크 관리 |
| 주요 활동 |
|
|
|
Maker → (검증 요청) → Enabler → (결과 보고) → Decider : 승인 · 정규 운영 이관 · 필요 시 서비스 중단(Kill-Switch) 결정
▲ 그림 5. 삼각 R&R 거버넌스 모델
맺음말
"AI가 코딩하는 시대, CIO의 진정한 경쟁력은 '더 많은 코드'가 아니라 '확고한 운영기준'에 있습니다"
바이브코딩은 소프트웨어 개발의 단가를 '0'에 가깝게 떨어뜨리고 있습니다. 이제 차별화된 경쟁력은 누가 더 빨리 코드를 짜는가에서 나오지 않습니다. 쏟아지는 수백 개의 자동화 도구 중 무엇을 전사 시스템에 결합하고, 어떤 위험을 어디까지 감수하며, 문제 발생 시 어떻게 조직을 보호할지에 대한 기준을 가진 기업만이 AI 전환(AX)의 열매를 수확할 수 있습니다.
-
• 무엇을 결합할 것인가
수백 개의 자동화 도구 중 전사 시스템에 결합할 대상
-
• 어디까지 감수할 것인가
등급별로 수용할 수 있는 위험의 범위
-
• 어떻게 보호할 것인가
문제 발생 시 조직을 지키는 대응
한솔 AI Festival 2026에서 임직원들이 보여준 혁신의 불꽃은 대단히 값진 자산입니다. 이제 IT 리더십이 답할 차례입니다. 현업의 자발적 혁신이 보안 사고나 기술 부채라는 암초를 만나지 않도록, 투명하고 실행 가능한 '엔터프라이즈 운영 가이드라인'을 제시해야 합니다.
💬 속도는 현업이 내고, 안전과 방향은 거버넌스가 잡습니다.
코드가 넘쳐나는 바이브코딩 시대, 조직을 단단하게 지탱하는 힘은 결국 원칙과 기준입니다.
▶ 출처: Veracode, 2026 GenAI Code Security Report (2026.7) — https://www.veracode.com/blog/2026-genai-code-security-report-ai-risk
▶ 출처: Verizon, 2026 Data Breach Investigations Report (Veracode 보고서 인용)
▶ 출처: ISC2, AI and Emerging Technologies Signal Disruption for Cybersecurity (2026.5) — https://www.isc2.org/insights/2026/05/ai-and-emerging-technologies-disrupt-cybersecurity
▶ 출처: GitLab · The Harris Poll, AI Accountability Report 2026 (2026.6)
▶ 출처: GuidePoint Security, Security in the Vibe Code Era, Part 1: There's No Gate to Keep (2026.1)
▶ 출처: OWASP GenAI Security Project, Top 10 for LLM Applications & Agent Security (2025–2026 Updates)
▶ 출처: ETCIO Enterprise Leadership Review, Next-Gen Application Security: Governing Citizen Developers and AI-Generated Artifacts
▶ 출처: Enpitech Technology Insight, Vibe Coding in the Enterprise: Software Supply Chain, Package Hallucinations, and Mitigations
▶ 출처: Schneier on Security, Prompt Injection, Autonomous Agents, and the Fragility of Modern Enterprise Glue Code
※ 본 자료는 사내 AI 페스티벌 결과물 및 현업 주도 바이브코딩 산출물의 안전한 전사 확산을 위한 IT 거버넌스 가이드 성격으로 작성되었습니다.
※ 기간계 시스템(ERP, MES, 포털 등) 직접 연계는 반드시 IT 운영 부문(PNS IT)과의 사전 보안 영향도 평가 및 아키텍처 적합성 검토를 거쳐 진행됩니다.
한솔피엔에스(주)
IT부문 | 대표 : 김형준 |
주소 : 서울특별시 강서구 양천로 570, NH서울타워 6층
사업자 등록번호 206-85-29451 | E-Mail : imfacto@hansol.com | Tel : 02-6244-9700
지류유통부문 | 대표 : 홍성민 |
주소 : 서울특별시 중구 퇴계로213 일흥빌딩 5층
사업자등록번호 : 120-81-59861 |
Tel : 02-772-5100 | Fax : 02-2205-0505

인증범위 : VIDC 운영 | 유효기간 : 2024.10.20 ~ 2027.10.19